Wireshark中文版(网络抓包工具)是一款功能强大的网络分析软件,广泛应用于网络故障排查、协议开发、安全审计与教学研究等场景。通过Wireshark,用户可以实时捕获并深入分析网络数据包,清晰洞察网络通信的每一个细节。无论您是网络管理员、安全工程师还是软件开发人员,这款网络数据包分析工具都能为您提供专业、可靠的技术支持。本文为您带来Wireshark v4.6.8及4.7.3 Dev多语便携版的下载与使用指南,帮助您快速掌握这款主流网络抓包分析工具。
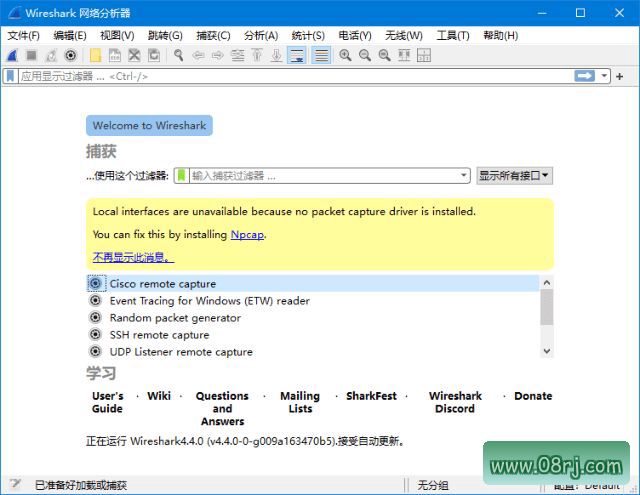
Wireshark软件功能
数据包捕获:Wireshark支持实时或离线抓取网络数据包,能够对TCP/IP协议进行深度解析,清晰呈现网络通信的完整链路。无论是以太网还是有线/无线网络环境,用户都可以灵活捕获所需数据包,满足不同场景下的网络分析需求。
协议解析:Wireshark内置数千种网络协议解析器,能够解码并展示HTTP、FTP、SMTP、DNS等常见协议的报文内容,帮助用户理解协议工作原理,快速定位通信过程中的异常信息。
包过滤与搜索:用户可通过设置捕获过滤器,在抓包阶段精准筛选目标流量(如仅捕获TCP数据包);在分析阶段,还可使用显示过滤器,依据IP地址、端口、协议等条件快速锁定特定网络活动的数据包,极大提升分析效率。
交互式数据包分析:Wireshark提供直观的图形用户界面,用户可以逐字段查看、修改和跟踪数据包内容,深入探索协议细节,便于定位问题根源。
数据可视化:通过I/O图表、协议层分布统计等可视化工具,Wireshark可将网络流量趋势直观呈现,帮助用户快速掌握带宽占用、协议占比等信息,从而更高效地诊断网络性能瓶颈。
导出报告:Wireshark支持生成详细的分析报告,用户可将抓包结果、统计图表及数据包信息导出,便于团队协作、问题复盘或技术分享。
网络故障排除:借助Wireshark,网络管理员能够快速定位延迟、丢包、路由环路、配置错误等常见故障,结合数据包重传分析、响应时间统计等功能,大幅缩短故障排查时间。
安全取证与监测:Wireshark在网络安全领域同样表现出色,可用于监测网络流量、识别恶意行为、追踪攻击路径。通过分析TCP连接状态和异常流量特征,能够有效检测网络入侵、DDoS攻击等安全威胁。
Wireshark软件特点
可视化功能:Wireshark支持抓取、显示和分析网络数据包,并以图形化界面呈现,让用户一目了然地查看数据包流动过程。
网络协议:兼容IP、TCP、UDP、HTTP、FTP等大量主流协议,几乎覆盖当前互联网环境中的所有常见通信协议。
解码功能:可对捕获的数据包进行多层级解码,将二进制报文还原为人类可读的字段信息,极大降低了网络分析门槛。
数据报表:能够生成详细的抓包统计报表,包括流量汇总、端点统计、会话列表等,为后续分析和决策提供有力支撑。
滤波器功能:支持捕获过滤器和显示过滤器两种模式,用户可根据需要定制过滤规则,精准提取感兴趣的流量。
用户友好:UI界面简洁直观,操作逻辑清晰,即使初学者也能快速上手。
兼容性:完美支持Windows、Mac OS X、Linux等主流操作系统,并提供多语言界面(含中文),适应不同用户的使用习惯。
适用人群分析
网络管理员:需要实时监控网络状态、排查链路故障、优化网络性能,Wireshark是必备的网络诊断工具。
安全工程师:用于渗透测试、威胁检测、日志审计和安全事件响应,通过分析数据包发现并阻止恶意攻击。
嵌入式/通信开发者:在开发调试过程中,通过Wireshark抓取调试协议报文,验证通信逻辑和协议实现。
IT运维人员:快速定位应用层/传输层异常,分析连接状态和响应时延,提升运维效率。
技术学习者:适合网络专业学生或对TCP/IP协议感兴趣的爱好者,通过实际抓包深入理解协议工作原理。
Wireshark使用技巧
技巧一:善用显示过滤器语法。例如输入ip.addr == 192.168.1.1可快速筛选指定IP的数据包,输入http.request可定位HTTP请求报文。
技巧二:使用着色规则快速识别异常流量。在“视图”菜单中启用着色规则,可以自动标记TCP重传、错误包等异常数据包,便于快速发现网络问题。
技巧三:设置捕获选项以节省资源。在高流量环境中,建议通过捕获过滤器限制抓包范围,避免生成过大的捕获文件。
技巧四:使用“跟踪TCP流”功能重现完整会话。右键点击TCP数据包,选择“追踪流”,即可还原HTTP、FTP等协议的完整交互内容,便于分析通信细节。
技巧五:定期更新Wireshark版本。新版本不仅修复已知漏洞,还会增加对新协议的支持和性能优化,建议及时升级至最新版(如v4.6.8或4.7.3 Dev)。
常见问题解答
答:Wireshark是一款开源免费f="/tag/免费">免费的软件,您可以通过官方网站或本页面提供的下载渠道获取Wireshark多语便携版。该版本无需安装,解压即可使用,方便携带和快速部署。
问:Wireshark如何抓取HTTPS加密流量?
答:抓取HTTPS流量需先配置环境变量SSLKEYLOGFILE,然后在Wireshark首选项中设置“RSA keys list”或使用“(Pre)-Master-Secret log filename”指向该文件。这样可解密TLS流量(前提是浏览器支持导出密钥)。
问:使用Wireshark抓包会影响网络性能吗?
答:Wireshark本身只负责接收并解析数据包,不会主动向网络发送流量。但在高负载环境下,大量抓包可能消耗一定CPU和内存,建议适当设置捕获长度或使用过滤器来减小负载。
问:Wireshark支持中文界面吗?
答:支持。在软件主界面点击“Edit”->“Preferences”->“Appearance”->“Language”选择“简体中文”,重启软件即可切换为中文环境。本便携版已携带多语言文件,方便中文用户使用。